「これからお店や会社のホームページを作りたいけれど、WordPressは危ないの?」
「ニュースで『乗っ取り』と聞いて不安になった」
「別のシステムにしたほうが安全なのだろうか」
2026年は、こうしたご相談や不安の声を本当によく耳にしました。
確かに、ニュースでWordPressのセキュリティ問題が大きく取り上げられました。
7月には「追加機能を入れていない素の状態でも乗っ取られる恐れがある」という脆弱性(セキュリティの弱点)が話題になり、不安を感じた方も多かったはずです。
これから費用や時間をかけてホームページを作ろうとされている方なら、「そんなに危ない仕組みを使って大丈夫だろうか」と心配になるのは当然のことです。
しかし、「サイバー攻撃のニュースが増えたこと」と「WordPressという仕組みそのものが危険になったこと」はイコールではありません。
この記事では、2026年に実際に起きた出来事を振り返りながら、ニュースを見て感じる不安の正体と、これからサイトを持つ方が本当に知っておくべき「安全のポイント」を分かりやすく整理していきます。
なぜ今、WordPressの脆弱性が多く見つかっているのか?
2026年の出来事:本体の脆弱性が44件、実際に狙われた事例も
まずは、2026年に実際にどのようなセキュリティ発表があったのか、事実関係を確認してみましょう。
WordPress本体(コア)で見つかった脆弱性は44件
セキュリティ専門サイト(公式情報をもとにしたBugsQA調べ)によると、2026年10月22日時点で、WordPressの土台である本体(コア)の脆弱性が44件修正されました。
前年(2025年)は2件(別の調査では6件)だったため、数字だけを見ると「急にトラブルが増えた」ように見えます。
7月の「wp2shell」:素の状態でも狙われる可能性があった重大な問題
7月には「wp2shell」と呼ばれる攻撃手法が話題になりました。
これは「CVE-2026-63030」と「CVE-2026-60137」という2つの脆弱性が組み合わさったもので、追加機能(プラグイン)を入れていない初期状態のWordPressであっても、外部から乗っ取られる恐れがあるものでした。
影響を受けたのは当時の比較的新しいバージョン(6.9.0〜7.0.1)を中心とするサイトでした。
事態を重く見たWordPressの開発元はすぐに修正プログラムを用意し、世界中のサイトに向けてセキュリティ修正の自動更新(マイナーアップデート)を一斉に実施しました。
この修正は、過去のバージョン (6.8系など) を使っているサイトに対しても同時に配信されています。
修正版の公開からわずか数時間後には、この脆弱性を狙った不正な通信が実際に観測されました。
自動更新によって多くのサイトで被害の拡大が防がれた一方で、更新が失敗していたサイトや設定が無効になっていたサイトでは、実際に乗っ取りの被害も確認されています。
9月の脆弱性:古いサイトまで影響したが、過去バージョンにも修正を配信
9月には、不正なファイルを読み込ませてプログラムを実行させる重大な脆弱性が見つかりました(サーバーの設定等によっては、外部からプログラムを勝手に実行される恐れがあるものでした)。
何年も前の古いバージョン(4.7系以降)まで広範囲に影響するものでしたが、開発元は過去のバージョンに対しても一斉に修理プログラムを配信しています。古いバージョンであっても、更新プログラムを受け取っていれば守られる仕組みになっていました。
10月の「PHP」本体の脆弱性:WordPress以外の場所にも注意が必要
10月には、WordPressそのものではなく、サーバーを動かす基本プログラムである「PHP」に、10点満点中9.2という緊急レベルの脆弱性が2件見つかりました。
この問題はWordPressの画面で更新ボタンを押すだけでは直らず、サーバー側の設定変更や更新が必要です。
このように、実際に重大な発表が続き、ニュースで大きく取り上げられたのは事実です。
件数が増えた本当の理由:システムが弱ったのではなく、AIなどで「見つける力」が上がった
「本体で44件も見つかった」と聞くと、WordPressが急激に危険になったように感じられるかもしれません。
しかし、この44件のうち少なくとも11件は、AI(人工知能)ツールやAIを扱う研究チームによって発見されたものでした。
中には、AIにプログラムの設計図(ソースコード)を読み込ませることで、7月の重大な脆弱性をわずか10時間ほどで見つけ出した研究者もいます。
専門機関(BugsQA)の分析によると、見つかった44件の多くは、何年も前からプログラムの中に静かに眠っていたものでした。
それが2026年になってAIを使って徹底的に点検されたことで、一気に表面化したのです。
ただし例外もあります。7月に話題になったwp2shellの核となる不具合は、比較的新しいバージョン(WordPress 6.9)で追加されたプログラムに含まれていました。
「昔からあった見落とし」と「新しい機能の隙間」の双方が、AIの登場によって見つかりやすくなった、というのが正確な状況です。
つまり、システムが急に危険になったわけではなく、「専門家がAIを活用することで、これまで見つからなかった小さな隙間まで先回りして見つけ出せるようになった」というのが、件数が増えた大きな背景です。
過去の推移(2022年26件 → 2023年14件 → 2024年6件 → 2025年2件 → 2026年44件)を見ても、2026年は突出しています。
しかしそれは「危険になった」というより、「それだけ世界中で厳しい総点検が行われた年だった」と捉えていただくのが自然です。
本当に大切なのは「修理プログラムを自分のサイトに届けること」
脆弱性が見つかること自体は、決して悪いことばかりではありません。
早く見つかれば、それだけ早く開発元(WordPress公式チームや専門企業)が修理用の更新プログラム(パッチ)を用意できるからです。
もちろん、報告される件数が一気に増えれば、開発チーム側も「どれから直すべきか」の仕分けや確認に追われるため、「発見が早くなれば、いつでも即座に直る」とまでは言い切れません。
しかし2026年の特徴として、7月の重大な問題(wp2shell)の際には、公式チームが手動での更新を待たずに裏側で修正を反映させるセキュリティの自動更新(マイナーアップデート)を一斉に配信し、世界中のサイトへすばやく修理プログラムを届けて被害を食い止めようと動きました。
ここで一番知っていただきたいのは、「脆弱性が見つかるかどうか」よりも、「用意された修理プログラムが、ご自身のサイトにきちんと適用されているかどうか」が安全の分かれ道になる、という点です。
安全性を分けるのは、仕組みの違いではなく「日々のこまめな手入れ」
車と同じで、どんなに頑丈でも「手入れをせず放置する」のが一番危ない
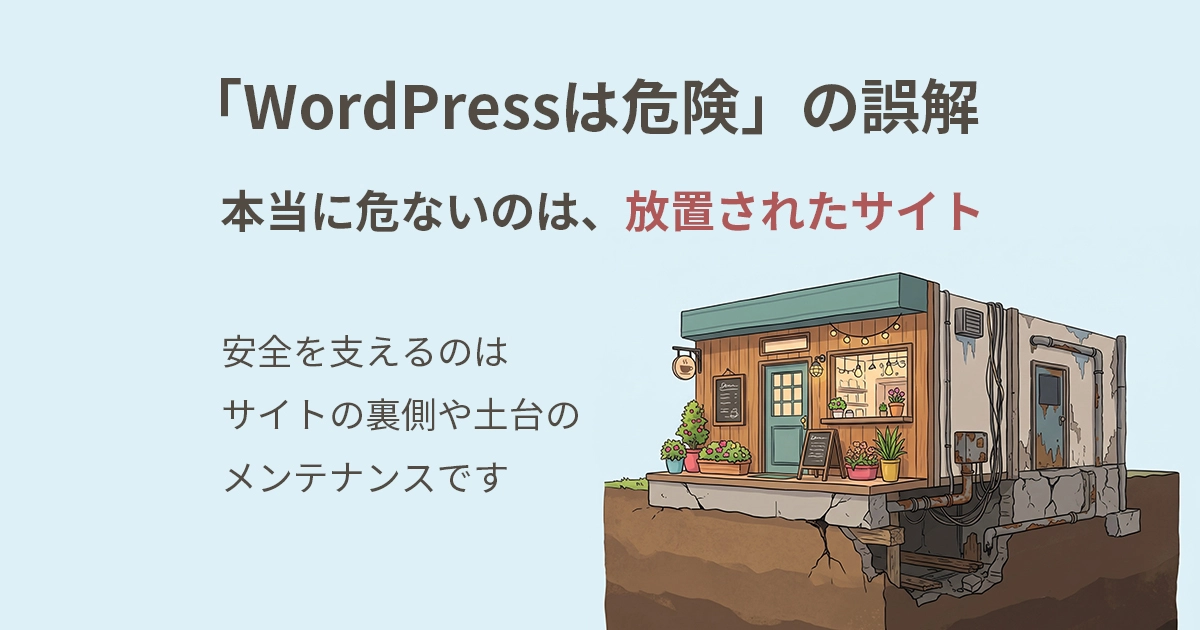
2026年の出来事から私たちが学ぶべき最大の教訓は、同じWordPressを使っていても、「定期的に更新されているサイト」と「何ヶ月も放置されているサイト」では、安全性がまるで違うということです。
身近な「自動車」に例えてみると、イメージしやすいかもしれません。
どれほど安全性能の高い頑丈な車であっても、車検を通さず、オイル交換もせず、タイヤがすり減ったまま何年も走り続ければ、いつか必ず大きな事故を起こします。
だからといって、「車という乗り物そのものが危ない」とは言いませんよね。
ホームページもまったく同じです。
WordPress自体が危険なのではなく、「作って公開したあと、一度も点検や更新をされずに放置された状態」が、事故(乗っ取りや改ざん)を引き起こす本当の原因なのです。
本当に注意すべきなのは、本体よりも「更新されずに放置された追加機能(プラグイン)」
「それなら、本体の更新だけ気をつけていればいいの?」と思われるかもしれませんが、実はもうひとつ、とても大切なポイントがあります。
それは、本当にトラブルの原因になりやすいのは、本体よりも後から追加するプラグイン(追加機能)のほうであるということです。
WordPress本体に脆弱性が見つかったときは、公式チームがすぐに修理プログラムを作って配ってくれます。
しかし、お問い合わせフォームを作ったり、デザインを整えたりするために追加するプラグインは、世界中の別々の会社や個人がバラバラに開発しています。
専門機関の調査(2025年、Patchstack社調べ)によると、新たに見つかった脆弱性の約91%は、WordPress本体ではなく、このプラグインに集中していました。
さらにそのうちの46%は、脆弱性が見つかって一般に公表された時点で、まだ開発者による修理プログラムが間に合っていませんでした(後から修正されたものも含まれます)。
つまり、本当に警戒すべきなのはWordPress本体よりも、
- 「入れたきり何年も更新ボタンを押していないプラグイン」
- 「開発元が更新をやめてしまい、穴が開いたまま放置されたプラグイン」
- 「担当者が辞めてしまい、社内の誰も管理画面を開かなくなったホームページ」
なのです。
WordPressをやめて「静的サイト」にすべき? 不安を解消する4つの視点
これからサイトを作る方のための「不安を解消する4つの視点」
ニュースを見て「WordPressはやめたほうがいいのかな……」と迷ったときは、ぜひ以下の表を思い出してみてください。
| 抱きがちな不安 | 実際のところ |
|---|---|
| WordPressが危険になった? | システムが急に弱くなったのではなく、AIなどの進化で「脆弱性を見つけるスピード」が上がったためです。 |
| WordPressを使うのをやめるべき? | WordPressのような更新システム(CMS)を使うなら、どの仕組みであっても手入れをしなければ危険です。安全性を決めるのは仕組みの違いよりも「日々の手入れ」です。 |
| 「更新」ボタンさえ押せば100%安心? | 更新は絶対に必要ですが、それだけでなく「動かなくなった機能がないか」など定期的な見守りも大切です。 |
| うちは小さな会社だから狙われない? | 攻撃者は会社名を見て狙うのではなく、機械を使って「手入れされていない放置サイト」を無差別に探しています。 |
「静的サイト」なら安全? 便利さと手入れの必要性のバランス
「プログラムを使わない完全な静的サイト(HTMLだけで作られたページなど)」は、そもそも攻撃される隙間が少ないため、仕組みとしてのリスク構造は異なります。
ただ、お知らせをご自身で更新したり、便利な機能を自由に使ったりできる仕組み(CMS)を選ぶのであれば、どのシステムであっても「公開後の日々の手入れ」が安全を左右することに変わりはありません。
まとめ:「誰が更新をするか」を決めておくことが大切
サイトの安全を守る一番の鍵は、「こまめな手入れ」です。
「WordPressは危ないのでは?」と疑問を持つことは、事業の大切なホームページを守るための「セキュリティ意識の第一歩」として、とても素晴らしいことです。
ニュースを見て過度に怖がり、便利な選択肢を諦めてしまう必要はありません。
ホームページを安全に運用するために最も大切なのは、「どのシステムを選ぶか」で悩むこと以上に、「作ったあと、誰が、どのくらいの頻度でサイトの点検や更新を行うか」を最初から決めておくことです。
これは、ご自身で管理される場合でも、制作会社にお願いする場合でも、まったく同じです。
それさえ決めて運用できれば、WordPressはこれからも皆様のビジネスを支える心強い味方になってくれます。
ご準備状況に合わせて
選べるサービス
ホームページの制作はもちろん、競合調査や戦略設計、原稿作成といった
「サイトの価値を高める専門工程」を、必要な部分だけご依頼いただくこともできます。
サイト作りはお客様ご自身で進められるお客様にも、ご利用いただけるメニューです。
サービスに関するご質問・お見積もりのご依頼は
[お問い合わせフォーム]から承っております。